你的代码去了哪:六款 AI 编程工具的数据流对比
利益声明:本文作者参与了 wescode 的开发。文中涉及 wescode 的技术描述基于内部测试数据;涉及其他工具的描述基于各家公开文档和社区反馈。
用 AI 编程工具时,你打开的文件、选中的代码、输入的问题,到底去了哪里?各家的说法不太一样,而且"自带 Key"这件事在不同工具里的含义差距很大。
这篇把六款工具的数据流拆开来对比。所有信息来自各家的官方文档或公开说明,文末附出处链接。
一张总表

| 维度 | Cursor | GitHub Copilot | Claude Code | wescode | 通义灵码 | Trae |
|---|---|---|---|---|---|---|
| 代码索引在哪做 | 本地分块 → 上传云端算 Embedding | 云端(GitHub 服务器) | 无独立索引(每次从文件系统读) | 本地 | 云端 | 云端 |
| Embedding 存在哪 | Cursor 数据库 | GitHub 服务器 | 不适用 | 本地 SQLite | 阿里服务端 | 字节服务端 |
| prompt 组装在哪 | Cursor 后端(官方确认,即使自带 Key) | GitHub 后端 | 本地 CLI | 本地 | 阿里服务端 | 字节服务端 |
| 自带 Key 时请求路径 | 编辑器 → Cursor 后端 → 模型供应商 | 不支持自带 Key | 本地 → Anthropic | 编辑器 → 直连模型供应商 | 不支持自带 Key | 不支持自带 Key |
| Privacy Mode | 有(不训练,但代码仍经后端) | 有(Business 版默认) | 不适用(本地 CLI) | 不需要(代码不出设备) | 无独立隐私模式 | 无独立隐私模式 |
| 可完全离线 | 否(索引需联网) | 否 | 否(必须联网调 Anthropic) | 是(索引 + 导航 + 影响分析可离线,LLM 除外) | 否 | 否 |
| 支持私有部署 | Enterprise 方案 | Enterprise 方案 | 否 | 是(本地即私有) | 否(个人版) | 否 |
逐家数据流拆解
Cursor
你的编辑器
  │ ① 代码文件按 200-500 行分块
  ▼
Cursor 后端服务器
  ├─ ② 调 Embedding 模型算向量(text-embedding-ada-002)
  ├─ ③ Embedding + 混淆文件名 → 持久化到 Cursor 数据库
  ├─ ④ 你提问 → 问题转向量 → 在数据库做最近邻检索
  ├─ ⑤ 检索到的代码片段 + 系统指令 + 你的问题 → 拼 prompt
  ▼
OpenAI / Anthropic API ←(你的 Key 或 Cursor 的 Key)
  │
  ▼
响应返回编辑器
关键事实(官方原文):
- "Even if you use your API key, your requests will still go through our backend." — Privacy FAQ
- 索引时代码分块上传,明文不留存,Embedding 和混淆文件名长期存在数据库 — Privacy FAQ
- Privacy Mode 下不用于训练,但风控触发时可能留存 — Data Use
- 大仓索引官方承认可能耗时数小时 — Secure Codebase Indexing
GitHub Copilot
你的编辑器(VS Code / JetBrains / Neovim)
  │ ① 当前文件 + 光标上下文 + 打开的 Tab
  ▼
GitHub 服务器
  ├─ ② Copilot 后端做上下文筛选和 prompt 组装
  ├─ ③ 调用模型(GPT 系列 / Claude,由 GitHub 管理)
  ▼
响应返回编辑器
- Business / Enterprise 版默认不用于训练
- 不支持自带 Key——模型由 GitHub 统一管理
- 代码片段遥测默认开启(可关闭),Individual 版可能用于模型改进
Claude Code
你的终端
  │ ① 本地读取项目文件(grep + read,无独立索引)
  │ ② 本地组装 prompt(CLI 进程内完成)
  ▼
Anthropic API ←(你的 Key)
  │
  ▼
响应返回终端
- 没有中间服务器,prompt 在本地组装
- 不做独立的代码索引——每次靠 grep + 逐文件 read
- 需要 Anthropic API Key 或 Claude Max 订阅
- 数据路径最清晰——只有一个网络请求,直达 Anthropic
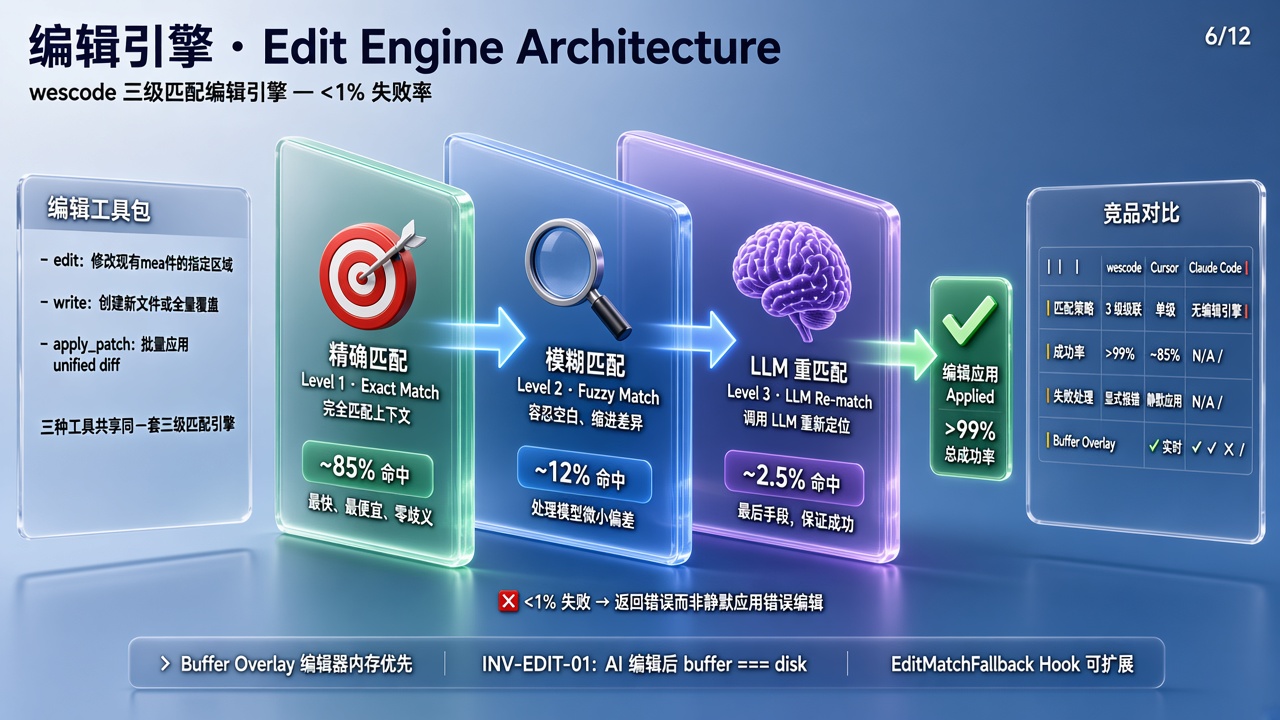
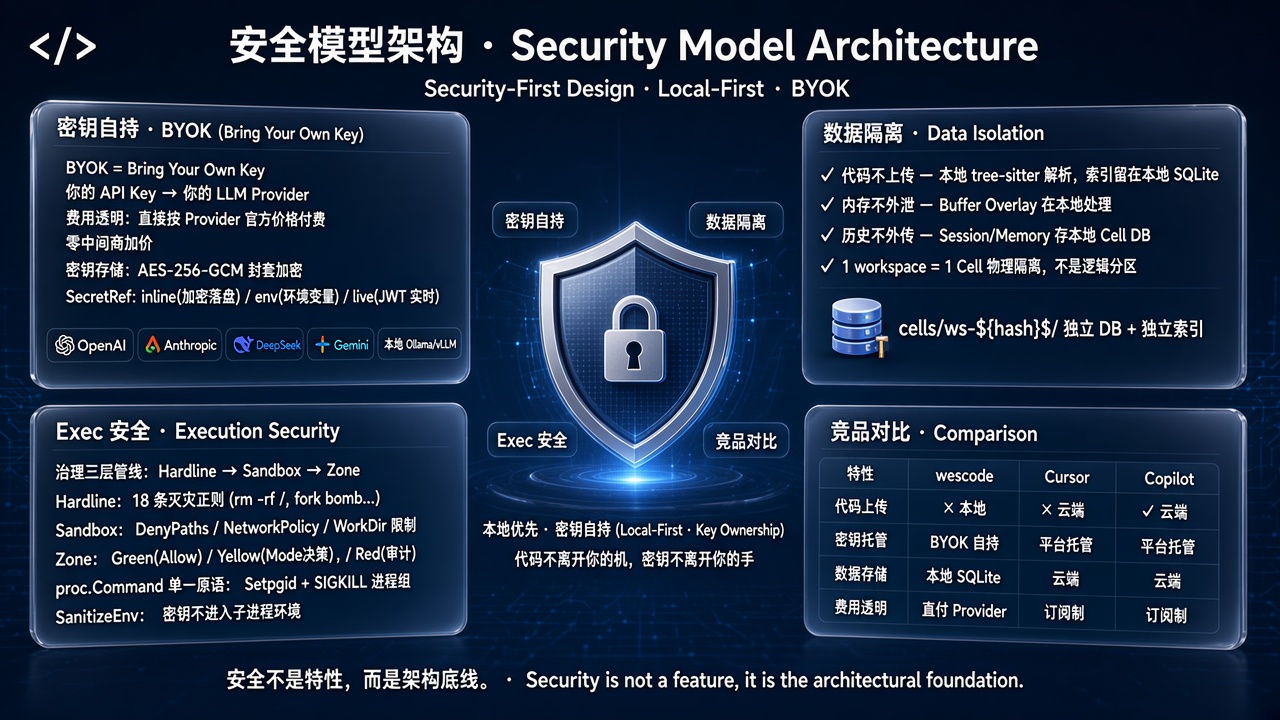
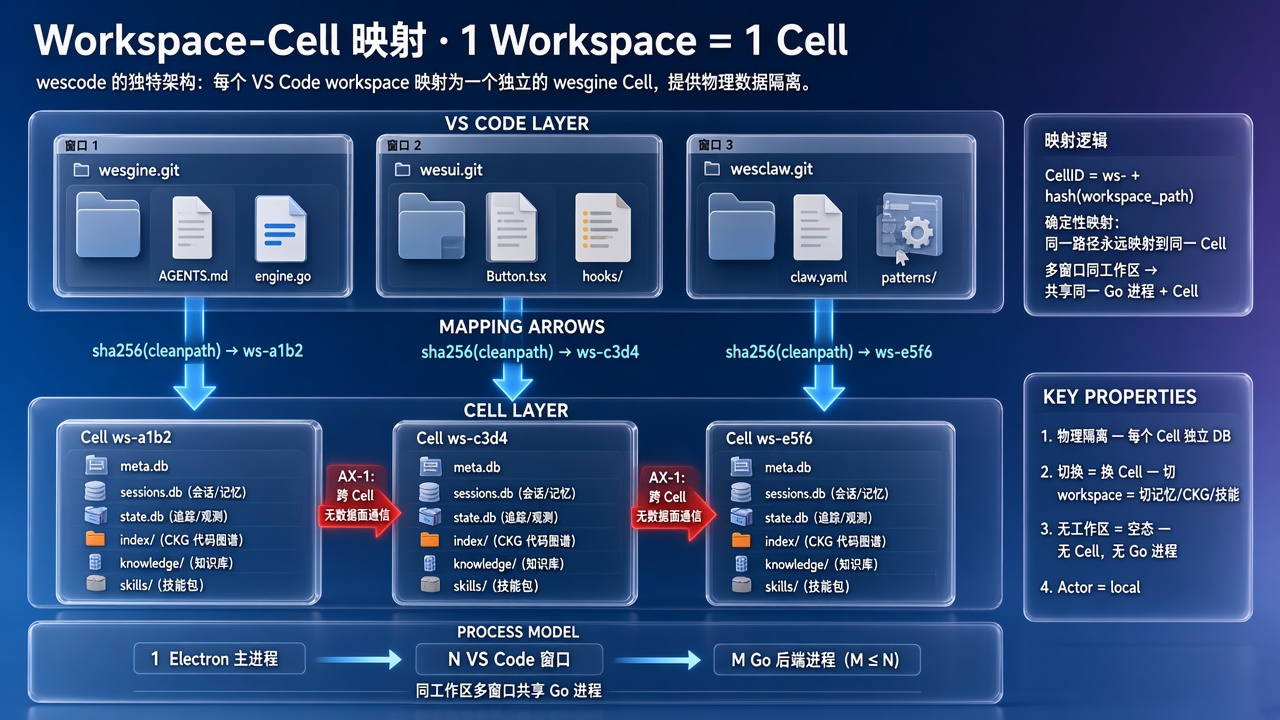
wescode
你的编辑器(Code OSS Fork)
  │ ① tree-sitter 本地解析每个文件的 AST
  │ ② 提取符号、调用关系 → CKG 知识图谱存入本地 SQLite
  │ ③ 你提问 → CKG 图遍历确定相关代码 → 本地组装 prompt
  ▼
模型供应商 API ←(你的 Key 直连,无中间方)
  │      可选: OpenAI / Anthropic / DeepSeek / Gemini
  │      可选: Ollama / vLLM (本地模型,零出站)
  ▼
响应返回编辑器
- 代码解析(tree-sitter)、索引(CKG)、prompt 组装全部在本地
- LLM 调用是唯一的网络请求,直连模型供应商
- 接 Ollama / vLLM 时全程断网可用——索引、导航、影响分析 + LLM 对话全在本地
通义灵码
你的编辑器(VS Code / JetBrains 插件)
  │ ① 当前文件 + 选中代码 + 项目结构信息
  ▼
阿里云服务端
  ├─ ② 代码上下文分析(通义代码模型)
  ├─ ③ 索引计算 + 向量存储
  ├─ ④ prompt 组装 + 模型推理
  ▼
响应返回编辑器
- 基于通义代码大模型,对 Java / Spring Boot / 阿里云生态支持最好
- 个人免费(约 100 次/日补全限制),企业版 99 元/月
- 不支持自带 Key,模型固定为通义系列
- 代码上下文发送到阿里云服务端处理,不支持离线,不支持个人版私有部署
- 数据留在国内服务器——对国内企业的数据出境合规友好
字节 Trae
你的编辑器(Trae IDE,VS Code Fork)
  │ ① 当前文件 + 项目上下文 + Builder/SOLO 模式指令
  ▼
字节后端服务器
  ├─ ② 代码上下文分析 + 索引计算
  ├─ ③ 调用 Claude / GPT / 豆包(字节统一管理)
  ▼
响应返回编辑器
- 独立 AI IDE,内置 Claude 和 GPT 模型,请求走字节后端
- 完全免费(2026 年现状,补贴期)
- SOLO 智能体模式支持全流程自主开发
- 不支持自带 Key——字节统一管理模型,用户不能选择供应商
- 延迟控制在 200ms 以内(国内网络环境优势)
- 代码上下文的处理细节不如 Cursor 公开透明——没有独立的 Privacy FAQ 或数据使用声明
- 免费是补贴策略,和当年网约车补贴一个逻辑——从免费到收费是大概率事件
六款工具数据出站汇总图
               代码不出设备              代码经过 1 方              代码经过 2 方
              ┌──────────┐           ┌──────────────┐         ┌────────────────┐
              │          │           │              │         │                │
              │ wescode  │           │  Claude Code │         │    Cursor      │
              │ +Ollama  │           │  (→Anthropic)│         │ (→后端→供应商)  │
              │          │           │              │         │                │
              │ 零出站   │           │  1 个网络请求 │         │  2 个网络节点   │
              └──────────┘           └──────────────┘         └────────────────┘

              ┌──────────┐           ┌──────────────┐         ┌────────────────┐
              │ wescode  │           │              │         │   Copilot      │
              │ BYOK     │           │              │         │ (→GitHub→模型)  │
              │ (→供应商) │           │              │         │                │
              │ 1 个请求  │           │              │         │  通义/Trae      │
              │ 直连     │           │              │         │ (→厂商服务端)   │
              └──────────┘           └──────────────┘         └────────────────┘
Embedding 向量的安全含义
Cursor、Copilot、通义灵码、Trae 都会把代码转成 Embedding 向量存储。这些向量有什么安全含义?
| 问题 | 回答 |
|---|---|
| 能从向量精确还原源代码吗? | 不能。1536 维向量到源码不是可逆映射 |
| 向量携带了什么信息? | 代码的语义特征——函数做什么、处理什么类型的数据、和哪些概念相关 |
| 能推断代码的大致功能吗? | 能。相似向量意味着相似功能——"支付处理"的向量和"退款处理"的很近 |
| 能推断变量名 / 函数名吗? | 部分能。名字是语义的一部分,影响向量方向 |
| 能推断业务逻辑吗? | 粗粒度能。"KYC 验证流程"和"反洗钱检查"的向量距离很近 |
| 对个人开发者有风险吗? | 几乎没有。向量精度不足以构成实际威胁 |
| 对金融 / 涉密代码有风险吗? | 需要评估。语义特征可能泄露业务方向和处理的数据类型 |
结论:Embedding 不是源码,但也不是无意义的随机数。它是代码的"语义指纹"。对大部分场景够安全,但对"不允许任何代码语义信息离开受控环境"的极端要求,这是需要评估的风险。
用代码验证一下向量能泄露多少信息:
import openai
import numpy as np

client = openai.OpenAI()

# 两段功能相同但语言不同的代码
code_payment = "async function processPayment(order) { await stripe.charges.create({amount: order.total}); }"
code_refund  = "def process_refund(order): stripe.Refund.create(charge=order.charge_id, amount=order.total)"

# 一段完全无关的代码
code_sort = "function quickSort(arr) { if (arr.length <= 1) return arr; const pivot = arr[0]; }"

resp = client.embeddings.create(
    model="text-embedding-ada-002",
    input=[code_payment, code_refund, code_sort]
)
vecs = [np.array(r.embedding) for r in resp.data]

# 余弦相似度
def cosine_sim(a, b):
    return np.dot(a, b) / (np.linalg.norm(a) * np.linalg.norm(b))

print(f"支付 vs 退款 相似度: {cosine_sim(vecs[0], vecs[1]):.3f}")  # ~0.87 → 语义接近
print(f"支付 vs 排序 相似度: {cosine_sim(vecs[0], vecs[2]):.3f}")  # ~0.62 → 语义无关
# 结论:向量确实编码了业务语义——"支付"和"退款"的距离远小于"支付"和"排序"
这意味着:即使不能从向量还原源码,攻击者拿到向量数据库后可以通过聚类分析推断出你的项目包含支付、退款、KYC 等业务模块。
各家隐私承诺精确含义对照
各家都说"保护你的隐私",但同一句话在不同工具的含义差距很大:
| 承诺 | 精确含义 | 哪些工具这么说 | 代码出设备了吗 |
|---|---|---|---|
| "不用于训练" | 你的代码不会被拿去训练他们的模型 | Cursor(Privacy Mode)、Copilot(Business) | 是(但不训练) |
| "不存储" | 明文代码在请求结束后删除 | Cursor、Copilot | 是(但不持久化明文) |
| "Embedding 存储" | 代码的向量表示长期存在他们数据库 | Cursor(开索引时)、Copilot、通义灵码 | 是(语义信息出了) |
| "不经后端" | 请求直接从你的设备到模型供应商 | wescode、Claude Code | 否(未出设备) |
| "代码不出设备" | 解析、索引、prompt 组装全在本地 | wescode | 否(LLM 调用除外) |
| "零出站" | 全程断网,包括 LLM 调用 | wescode + Ollama/vLLM | 否(完全未出设备) |
"不训练"是最低的隐私承诺——它不等于代码没有离开你的设备。"不经后端"才意味着代码在物理上没到第三方服务器。两者之间隔着的不是一条线,是一个数量级的安全差距。
怎么验证数据流
不用信任何人的说辞——抓包看一眼就知道了。
方法一:DNS 抓包(最快)
# macOS / Linux:看 DNS 解析
sudo tcpdump -i any -n port 53 2>/dev/null | grep -E "cursor|anthropic|openai|deepseek"

# 测 Cursor —— 你会看到 api2.cursor.sh 在 api.openai.com 之前出现
# 测 wescode —— 你只会看到 api.openai.com(或 api.anthropic.com / api.deepseek.com)
方法二:TypeScript 自动化验证脚本
import * as dns from 'dns';
import { promisify } from 'util';

const resolve4 = promisify(dns.resolve4);

interface ProbeResult {
  domain: string;
  label: string;
  reachable: boolean;
  ips: string[];
}

// 各工具的后端域名——能解析 = 你的工具连了这个服务
const PROBE_TARGETS: Array<{ domain: string; label: string }> = [
  { domain: 'api2.cursor.sh',          label: 'Cursor 后端(代码中转节点)' },
  { domain: 'api.cursor.sh',           label: 'Cursor 后端(旧域名)' },
  { domain: 'copilot-proxy.githubusercontent.com', label: 'GitHub Copilot 后端' },
  { domain: 'api.openai.com',          label: 'OpenAI 直连' },
  { domain: 'api.anthropic.com',       label: 'Anthropic 直连' },
  { domain: 'api.deepseek.com',        label: 'DeepSeek 直连' },
];

async function probeDataPath(): Promise<ProbeResult[]> {
  const results: ProbeResult[] = [];
  for (const target of PROBE_TARGETS) {
    try {
      const ips = await resolve4(target.domain);
      results.push({ ...target, reachable: true, ips });
      console.log(`✅ ${target.domain} → ${ips.join(', ')} — ${target.label}`);
    } catch {
      results.push({ ...target, reachable: false, ips: [] });
      console.log(`❌ ${target.domain} → 不可达 — ${target.label}`);
    }
  }
  return results;
}

// Cursor 用户会看到 api2.cursor.sh + api.openai.com 同时可达
// wescode 用户只会看到 api.openai.com(或你选的供应商 API)
probeDataPath();
方法三:Java 企业安全审计脚本
import java.net.InetAddress;
import java.util.LinkedHashMap;
import java.util.Map;

public class DevToolDataFlowAudit {

    // 已知的中间代理后端——代码会经过这些节点转发
    private static final Map<String, String> PROXY_BACKENDS = new LinkedHashMap<>() {{
        put("api2.cursor.sh",     "Cursor 代码中转后端");
        put("api.cursor.sh",     "Cursor 后端(旧域名)");
        put("copilot-proxy.githubusercontent.com", "GitHub Copilot 代码中转后端");
    }};

    // 直连模型供应商——代码直接到模型,无中间方
    private static final Map<String, String> DIRECT_PROVIDERS = new LinkedHashMap<>() {{
        put("api.openai.com",     "OpenAI");
        put("api.anthropic.com",  "Anthropic");
        put("api.deepseek.com",   "DeepSeek");
    }};

    public static void main(String[] args) {
        System.out.println("=== AI 编程工具数据流审计 ===\n");

        System.out.println("▶ 检测代码中转后端(代码经此转发后再到模型):");
        int proxyCount = 0;
        for (var entry : PROXY_BACKENDS.entrySet()) {
            if (isReachable(entry.getKey())) {
                System.out.printf("  ⚠️  %s 可达 → %s%n", entry.getKey(), entry.getValue());
                proxyCount++;
            } else {
                System.out.printf("  ✅ %s 不可达%n", entry.getKey());
            }
        }

        System.out.println("\n▶ 检测直连模型供应商(代码直达,无中间方):");
        for (var entry : DIRECT_PROVIDERS.entrySet()) {
            if (isReachable(entry.getKey())) {
                System.out.printf("  ✅ %s 可达 → %s 直连%n", entry.getKey(), entry.getValue());
            } else {
                System.out.printf("  ❌ %s 不可达%n", entry.getKey());
            }
        }

        System.out.printf("%n▶ 审计结论:检测到 %d 个代码中转节点。%s%n",
            proxyCount,
            proxyCount == 0
                ? "代码不经过任何中间方 ✅"
                : "代码在到达模型之前会经过第三方服务器 ⚠️");
    }

    private static boolean isReachable(String host) {
        try {
            InetAddress.getByName(host);
            return true;
        } catch (Exception e) {
            return false;
        }
    }
}
Before / After:使用数据流验证前后的差异
| 维度 | 验证前(盲信官方宣传) | 验证后(抓包 + 代码确认) |
|---|---|---|
| 数据出站判断 | "官方说不训练,应该安全" | 精确知道代码经过了哪些 IP 和域名 |
| 安全合规报告 | 引用官方 Privacy FAQ 文字 | DNS 探测结果 + 实际网络连接日志作为证据 |
| 工具选型依据 | "大家都用 Cursor" | 基于数据流路径的客观对比 |
| 审计耗时 | 每工具 1-2 天阅读文档 | 每工具 5 分钟跑脚本 + 10 分钟分析 |
| 合规团队信心 | 低——全靠厂商承诺 | 高——有可复现的技术验证 |
怎么选
如果你最关心隐私:wescode(完全本地)或 Claude Code(无中间方)。如果需要在公司内网里完全不联网工作——只有 wescode + 本地模型能做到。
如果你最关心功能成熟度:Cursor 目前最完整。能接受代码经过后端的话,它是体验最好的选择。
如果你最关心价格:Trae 和 CodeGeeX 完全免费;wescode BYOK 只为 API 调用付费;Copilot Individual $10/月最便宜的订阅制。
如果你是阿里生态开发者:通义灵码和你的云服务联动最好。数据在国内,对数据出境合规友好。
如果你在意模型选择自由:wescode(任何 OpenAI 兼容 API)和 Claude Code(Anthropic 系列)给你最大选择权。Cursor 支持多模型但必须走他们后端。通义灵码和 Trae 目前不支持自带模型。
常见问题
Q:Cursor 的 Privacy Mode 和 wescode 的"代码不出设备"有什么区别?
A:Privacy Mode 保证「不用于训练」和零数据留存。但代码在请求期间仍然经过 Cursor 后端(这是他们自己确认的)。wescode 的"不出设备"是物理上代码解析和 prompt 组装都在你的电脑上完成——区别在于代码有没有到过第三方的服务器。技术上看,Privacy Mode 是"数据经过但不留下",本地处理是"数据根本没经过"。
Q:用本地模型能完全不联网吗?
A:wescode + Ollama / vLLM = 全程断网可用。索引、导航、影响分析本身就不需要网络;接上本地模型后 LLM 对话也在本地。这是唯一真正意义上的零出站方案。Claude Code 虽然本地组装 prompt,但模型推理必须联网——它的"本地"只是半程本地。
Q:国产工具的数据安全问题严重吗?
A:和 Cursor 类似——代码经过服务端处理,但不持久存储(各家都这么说)。区别在于数据留在国内服务器上,对国内合规更友好。如果你的公司要求代码不出境,国产工具比 Cursor 更合适;如果要求代码不出设备,那只有本地方案。
Q:Embedding 向量泄露有实际的攻击案例吗?
A:学术界已经证明可以从 Embedding 做反向推理(Embedding Inversion Attack),在特定条件下恢复原始文本的 60-80% 语义。对于代码,这意味着攻击者拿到向量数据库后,虽然无法还原逐行代码,但能推断出你的项目有支付模块、KYC 流程、反洗钱检查等业务特征——这对竞品分析和针对性攻击已经足够有价值。
信息来源
| 工具 | 来源 |
|---|---|
| Cursor | Privacy FAQ、Data Use、Secure Indexing |
| Copilot | GitHub Copilot Trust Center |
| Claude Code | Anthropic API Docs |
| 通义灵码 | lingma.aliyun.com |
| Trae | trae.ai |
| wescode | weisyn.com |
本文信息核实日期:2026-09-20。各工具的隐私政策可能随版本更新而变化,请以各家最新官方页面为准。